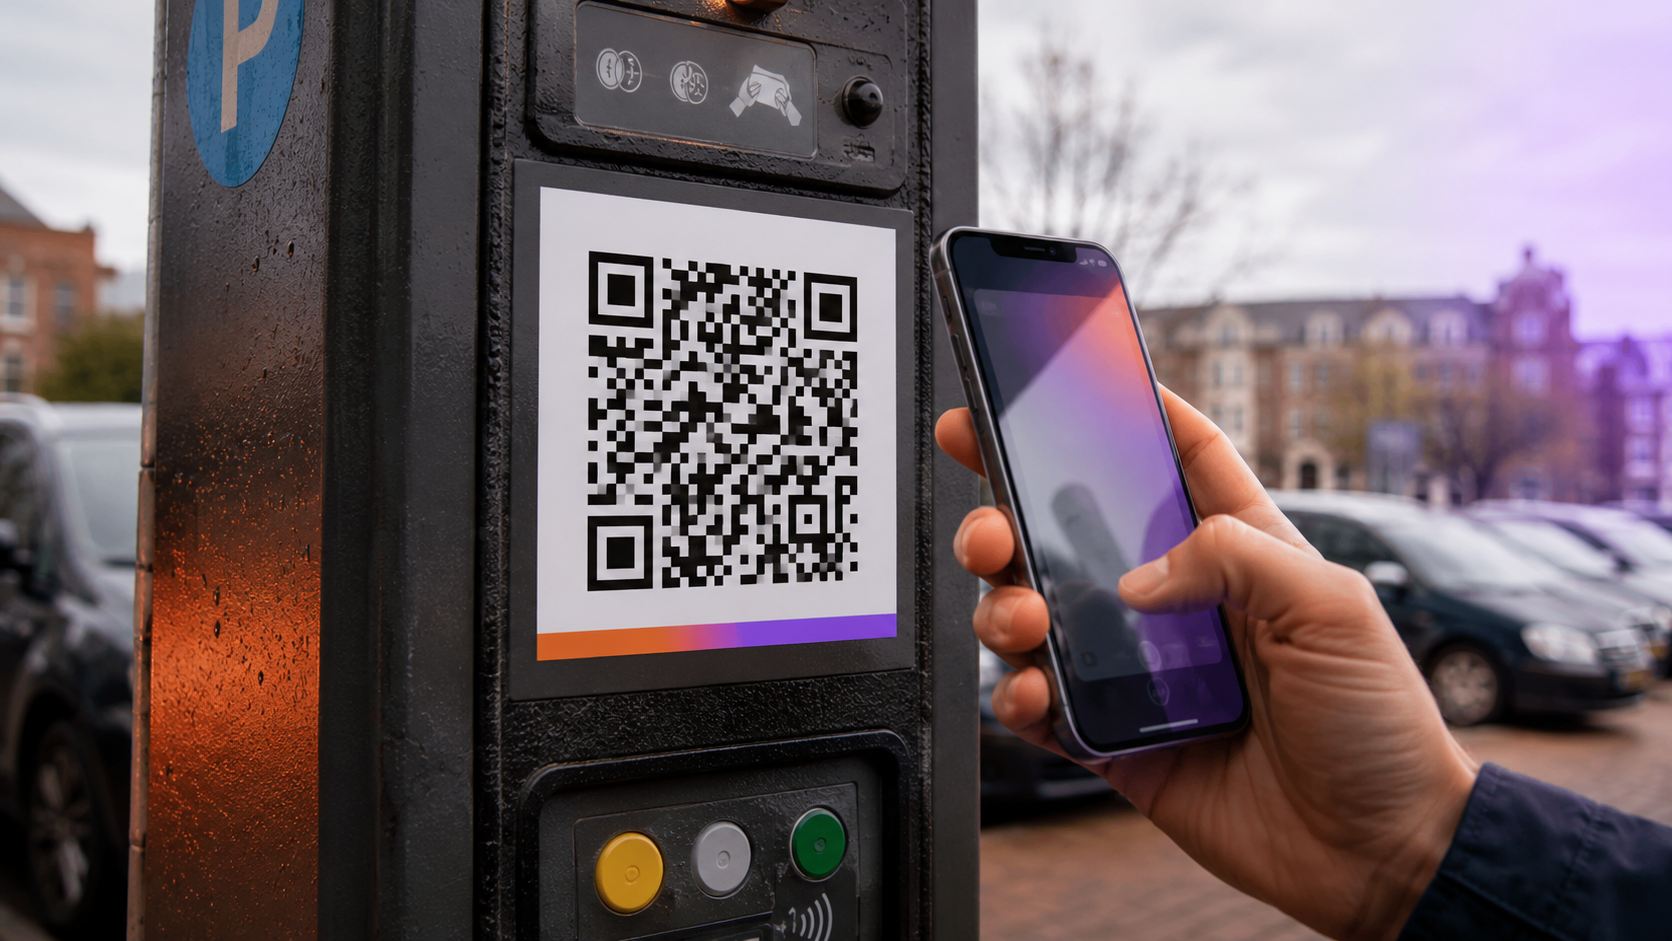
Je staat bij de parkeerautomaat. Er zit een QR-code op geplakt om het parkeren te betalen. Je scant de code met je telefoon en vult nietsvermoedend je gegevens in. Pas later merk je dat je niet voor de parkeerplek hebt betaald, maar je geld naar cybercriminelen hebt overgemaakt. De truc werkte, want je had geen enkele reden om eraan te twijfelen.
Dit is quishing: phishing via QR-codes. En het is op dit moment ‘s werelds snelst groeiende aanvalsvorm van social engineering. De techniek is niet nieuw, maar de context is veranderd. Mensen vertrouwen vaak blindelings op QR-codes en gaan ervan uit dat ze naar legitieme websites leiden. Aangezien veel campagnes rond security awareness nog vooral zijn ingericht op gewone links in e-mail, maken oplichters hier maar al te graag misbruik van.
Wat doet quishing?
In plaats van een zichtbare link in een mail, pdf of bericht verandert de cybercrimineel de link in een QR-code. Na het scannen met een mobiel opent een website die lijkt op een vertrouwde omgeving, zoals Microsoft 365, een betaalsite, een pakketdienst of een documentportaal. Daar wordt gevraagd om in te loggen, gegevens te controleren, een betaling te doen of een bestand te downloaden.
Aanvallers maken signalering en bestrijding van dit fenomeen steeds lastiger door redirects, verkorte links en vertrouwde merknamen te gebruiken. Onderzoekers van Unit 42 zagen campagnes waarin QR-codes werden verwerkt in documenten die leken op officiële Docusign- of Adobe Acrobat Sign-verzoeken. Soms werd ook menselijke verificatie toegevoegd om automatische scanners te ontwijken. Voor de ontvanger lijkt het dan een normale zakelijke handeling. Maar voor je organisatie kan dit het begin zijn van inloggegevens die gestolen worden.
Het gevaar zit niet in de QR-code zelf. Een QR-code is vooral een drager van informatie, vaak een URL. Het risico ontstaat door de bestemming achter de code en door de druk die eromheen wordt gebouwd. Denk aan betalingsverplichting bij het parkeren, een zogenaamd verlopen wachtwoord, een gemiste betaling, een document dat direct ondertekend moet worden of een pakket zonder duidelijke afzender.
Hoe snel gaat deze ontwikkeling?
Volgens Microsoft steeg het aanvalsvolume van QR-phishing in het eerste kwartaal van 2026 van 7,6 miljoen naar 18,7 miljoen (dat is een toename van 146% binnen één kwartaal!) Tegelijkertijd richt 68% van alle quishing-aanvallen zich specifiek op mobiele gebruikers.
Ongeveer 12% van de waargenomen quishing-aanvallen toont de QR-code bovendien alleen in een pdf- of jpg-bijlage, zodat de e-mail zelf geen enkel verdacht element bevat. Veel beveiligingssystemen scannen alleen de tekst van e-mails, maar geen afbeeldingen. Dat maakt quishing technisch gezien een slimme omweg om beveiliging te omzeilen, zonder dat er geavanceerde hackkennis voor nodig is.
Het belang van controle
Betekent dit dat we QR-codes volledig moeten vermijden? Nee, zeker niet. Het is echter belangrijk om voorzichtig te blijven en altijd de controle te behouden. Voordat je een QR-code scant, neem even de tijd om te controleren waar de link naartoe leidt. (Net zoals bij phishing wordt aangeraden de URL altijd te bekijken voordat je klikt. Soms zie je een vreemd domein, een rare spelling of een onverwachte afzender.) Als je ook maar enige twijfel hebt over de legitimiteit van de link, stop dan en denk na, net zoals je zou doen bij een verdachte e-mail.
Wat kun je verder zelf doen tegen quishing?
Ga altijd na of het verzoek klopt. Verwachtte je hier deze code? Past de afzender bij het bericht? Moet je echt via een QR-code inloggen, of kun je de bekende website ook zelf openen via je browser of bladwijzer? Gebruik bij voorkeur de standaard camera- of QR-functie van je telefoon en kijk altijd naar de URL voordat je verdergaat.
Denk je dat er iets niet klopt? Meld je twijfel snel. Een korte melding aan ICT of de securityverantwoordelijke helpt om te zien of meer collega’s dezelfde mail, pdf of QR-code hebben ontvangen.
Wat moet je als organisatie regelen?
Alleen zeggen dat medewerkers beter moeten opletten is ontoereikend. Quishing werkt juist omdat normaal gedrag wordt misbruikt. Mensen scannen QR-codes omdat organisaties, leveranciers en overheden hen dat jarenlang hebben aangeleerd. Zorg er dus voor dat veilig gedrag logisch en makkelijk wordt.
Advies 1: Begin met duidelijke afspraken. Wanneer gebruikt jouw organisatie QR-codes? Voor welke processen juist niet? Mag een medewerker via een QR-code inloggen op zakelijke accounts? En hoe ziet een legitiem verzoek vanuit ICT, HR of finance eruit? Hoe concreter dat is, hoe makkelijker medewerkers afwijkingen herkennen.
Advies 2: Quishing hoort thuis in awareness en phishingtraining. Niet als los trucje, maar als onderdeel van moderne social engineering. Laat medewerkers oefenen met situaties die zij echt kunnen tegenkomen: een QR-code in een factuurmail, een zogenaamd documentportaal, een parkeerbetaalpagina of een MFA-verzoek dat via een scan wordt gestart. Combineer dat met een laagdrempelige meldroute en een nuchtere opvolging. Mensen moeten niet bang zijn om een melding te doen; ze moeten weten dat melden helpt.
Advies 3: Technisch kun je QR-code phishing beperken met moderne e-mailbeveiliging, veilige links, webfiltering, mobiele beveiliging en goed ingerichte MFA. Die maatregelen zijn echter geen vervanging van gedrag en proces. De kracht zit in de combinatie: techniek die zoveel mogelijk tegenhoudt, medewerkers die vreemde signalen herkennen en een organisatie die snel kan reageren als iets toch doorglipt.
Hoe Cybernext hierbij kan helpen
Cybernext kijkt naar digitale veiligheid als samenspel van mens, techniek en proces. Bij quishing is dat precies waar het schuurt. De techniek kan een deel herkennen, maar de aanval komt vaak pas tot leven op het moment dat iemand de code scant, inlogt of een melding goedkeurt.
Met security awareness training, phishing- en social-engineering-simulaties, workshops en gericht onderzoek maakt Cybernext zichtbaar waar jouw organisatie kwetsbaar is. Niet om medewerkers af te rekenen op fouten, maar om te begrijpen waar gedrag, communicatie en technische maatregelen beter op elkaar moeten aansluiten. De uitkomst is praktisch: duidelijke bevindingen, begrijpelijke uitleg en vervolgstappen waarmee je de weerbaarheid van je organisatie versterkt.
Wil je weten hoe jouw organisatie omgaat met quishing, phishing of social engineering? Neem gerust en vrijblijvend contact op met Cybernext. We denken graag met je mee.